E-Commerce-Sicherheit 2026: Betrugsreduzierung um 25% in deutschem Online-Shop
Anúncios
E-Commerce-Sicherheit 2026: Eine Fallstudie zur Betrugsreduzierung um 25% in einem deutschen Online-Shop
Die digitale Landschaft entwickelt sich rasant, und mit ihr auch die Methoden von Betrügern. Für Online-Händler ist es daher unerlässlich, stets einen Schritt voraus zu sein, um das Vertrauen ihrer Kunden zu wahren und finanzielle Verluste zu minimieren. In diesem Artikel tauchen wir tief in eine faszinierende Fallstudie ein, die zeigt, wie ein führender deutscher Online-Shop seine Betrugsfälle im E-Commerce um beeindruckende 25% reduzieren konnte. Wir beleuchten die Strategien, Technologien und Herausforderungen, die zu diesem Erfolg geführt haben, und geben Ihnen wertvolle Einblicke, wie auch Sie Ihre E-Commerce Betrugsreduzierung optimieren können.
Anúncios
Die Bedrohung durch Online-Betrug ist real und wächst stetig. Laut aktuellen Berichten verlieren Unternehmen weltweit Milliarden von Euro durch betrügerische Transaktionen. Insbesondere im E-Commerce sind die Risiken vielfältig: von Kreditkartenbetrug über Identitätsdiebstahl bis hin zu Kontoübernahmen. Eine proaktive und umfassende Sicherheitsstrategie ist daher kein Luxus, sondern eine Notwendigkeit für das Überleben und Gedeihen im Online-Handel.
Anúncios
Die Ausgangssituation: Ein deutscher Online-Shop kämpft gegen wachsende Betrugsfälle
Unser Fallbeispiel ist ein etablierter deutscher Online-Shop, der sich auf hochwertige Elektronik spezialisiert hat. Mit einem jährlichen Umsatz im zweistelligen Millionenbereich und einer stetig wachsenden Kundenbasis sah sich das Unternehmen zunehmend mit Herausforderungen im Bereich der Online-Sicherheit konfrontiert. Trotz bestehender Sicherheitsmaßnahmen stiegen die Betrugsfälle kontinuierlich an, was nicht nur zu direkten finanziellen Verlusten führte, sondern auch das Vertrauen der Kunden zu untergraben drohte und die Betriebskosten durch erhöhten Aufwand für Rückbuchungen und Kundensupport in die Höhe trieb.
Die Analyse des Problems: Wo lagen die Schwachstellen?
Bevor der Online-Shop Maßnahmen zur E-Commerce Betrugsreduzierung ergreifen konnte, war eine detaillierte Analyse der bestehenden Sicherheitsarchitektur und der Betrugsmuster unerlässlich. Es stellte sich heraus, dass die Betrüger immer raffinierter wurden und traditionelle, regelbasierte Betrugserkennungssysteme leicht umgehen konnten. Häufige Angriffsvektoren waren:
- Kreditkartenbetrug: Die Verwendung gestohlener Kreditkartendaten für Einkäufe.
- Kontoübernahmen (Account Takeovers – ATO): Unbefugter Zugriff auf Kundenkonten, um Einkäufe zu tätigen oder persönliche Daten zu stehlen.
- Freundlicher Betrug (Friendly Fraud): Kunden, die nach Erhalt der Ware eine Rückbuchung beantragen, oft unter falschen Vorwänden.
- Identitätsdiebstahl: Nutzung gestohlener Identitäten zur Eröffnung neuer Konten oder zur Durchführung von Transaktionen.
Die bestehenden Systeme waren nicht in der Lage, diese komplexen Muster in Echtzeit zu erkennen und zu verhindern. Dies führte zu einer hohen Rate an manuellen Überprüfungen, die zeitaufwendig und fehleranfällig waren und die Kundenerfahrung negativ beeinflussten.
Die Strategie: Ein mehrschichtiger Ansatz zur E-Commerce Betrugsreduzierung
Der Online-Shop entschied sich für einen umfassenden, mehrschichtigen Ansatz, um seine E-Commerce Betrugsreduzierung signifikant zu verbessern. Dies umfasste die Implementierung neuer Technologien, die Schulung des Personals und die Anpassung interner Prozesse. Das Ziel war es, eine robuste Verteidigungslinie aufzubauen, die sowohl präventiv als auch reaktiv agieren kann.
1. Implementierung fortschrittlicher Betrugserkennungssysteme
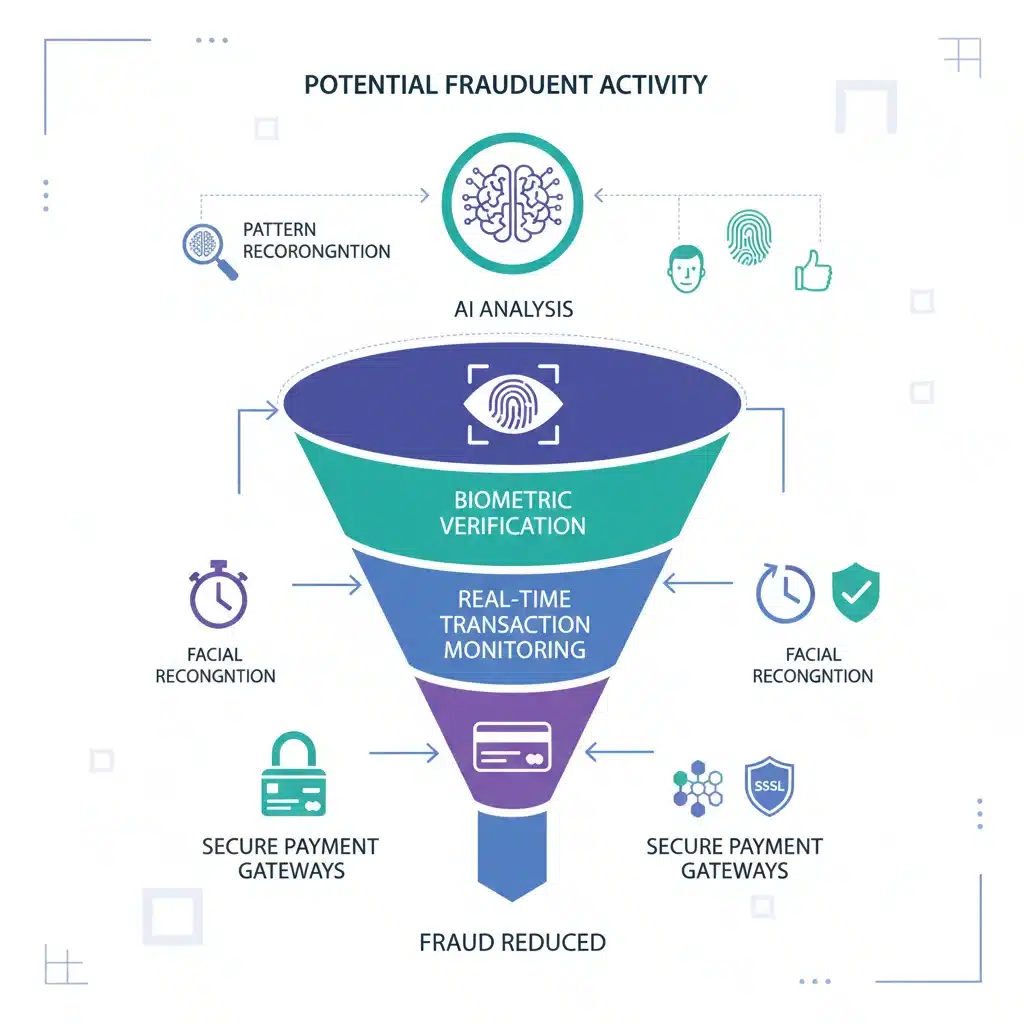
Der erste und wichtigste Schritt war die Einführung eines KI-gestützten Betrugserkennungssystems. Im Gegensatz zu traditionellen regelbasierten Systemen, die auf vordefinierten Mustern basieren, nutzen KI-Systeme maschinelles Lernen, um komplexe Beziehungen in riesigen Datenmengen zu erkennen. Sie können Anomalien identifizieren, die für das menschliche Auge oder einfache Algorithmen unsichtbar bleiben würden.
- Maschinelles Lernen und Verhaltensanalyse: Das neue System analysierte das Kaufverhalten, die Geräteinformationen, die IP-Adressen und andere Metadaten jedes Nutzers in Echtzeit. Es lernte, legitimes Kundenverhalten von betrügerischen Aktivitäten zu unterscheiden, indem es Muster in Transaktionsdaten erkannte.
- Echtzeit-Scoring: Jede Transaktion erhielt einen Betrugs-Score, der angab, wie wahrscheinlich es war, dass es sich um einen betrügerischen Versuch handelte. Basierend auf diesem Score konnten Transaktionen automatisch genehmigt, abgelehnt oder zur manuellen Überprüfung weitergeleitet werden.
- Integration externer Datenquellen: Das System wurde mit externen Datenbanken integriert, die Informationen über bekannte Betrüger, gestohlene Kreditkarten und verdächtige IP-Adressen enthielten.
2. Stärkung der Authentifizierungsprozesse
Um Kontoübernahmen und Identitätsdiebstahl zu bekämpfen, wurden die Authentifizierungsprozesse erheblich verbessert:
- Multi-Faktor-Authentifizierung (MFA): Für kritische Aktionen wie das Ändern von Passwörtern oder das Hinzufügen neuer Lieferadressen wurde MFA eingeführt. Dies erforderte eine Bestätigung über einen zweiten Kanal, z.B. per SMS-Code oder Authenticator-App.
- Biometrische Authentifizierung: Für mobile Nutzer wurde die Option zur biometrischen Authentifizierung (Fingerabdruck, Gesichtserkennung) implementiert, was die Sicherheit und Benutzerfreundlichkeit erhöhte.
- Geräte-Fingerprinting: Durch die Analyse von Geräteattributen (Browsertyp, Betriebssystem, installierte Plugins etc.) konnte das System erkennen, ob ein Nutzer von einem bekannten oder einem verdächtigen Gerät zugriff.
3. Optimierung der Zahlungsabwicklung
Die Zahlungsabwicklung ist ein kritischer Punkt für die E-Commerce Betrugsreduzierung. Hier wurden folgende Maßnahmen ergriffen:
- 3D Secure 2.0: Die Implementierung von 3D Secure 2.0 (Verified by Visa, Mastercard Identity Check) ermöglichte eine risikobasierte Authentifizierung, die nur bei Bedarf eine zusätzliche Überprüfung vom Kunden verlangt. Dies reduzierte Reibungsverluste bei legitimen Transaktionen.
- Tokenisierung von Zahlungsdaten: Anstatt sensible Kreditkartendaten direkt zu speichern, wurden diese tokenisiert. Das bedeutet, die eigentlichen Kartendaten wurden durch einen einzigartigen, nicht-sensiblen Token ersetzt. Dies minimierte das Risiko bei Datenlecks.
- Regelmäßige PCI-DSS-Konformität: Der Online-Shop stellte sicher, dass er stets die strengen Anforderungen des Payment Card Industry Data Security Standard (PCI-DSS) erfüllte.
4. Schulung des Personals und Prozessanpassungen
Technologie allein reicht nicht aus. Das menschliche Element spielt eine entscheidende Rolle bei der E-Commerce Betrugsreduzierung.
- Mitarbeiterschulungen: Das Kundenservice- und Betrugsmanagement-Team wurde intensiv in der Erkennung von Betrugsversuchen und im Umgang mit verdächtigen Fällen geschult. Sie lernten, wie man Anzeichen von Phishing erkennt, wie man mit Anfragen zu Kontoänderungen umgeht und welche Informationen man von Kunden einholen sollte.
- Verbesserte interne Kommunikationswege: Ein klar definierter Eskalationsprozess für verdächtige Transaktionen wurde implementiert, um eine schnelle Reaktion zu gewährleisten.
- Kundenkommunikation: Der Online-Shop begann, seine Kunden proaktiv über Sicherheitstipps und die Bedeutung starker Passwörter aufzuklären.
Die Ergebnisse: Eine beeindruckende Reduzierung der Betrugsfälle
Nach der Implementierung dieser umfassenden Strategien konnte der deutsche Online-Shop innerhalb von 12 Monaten eine signifikante Verbesserung feststellen. Die Betrugsfälle wurden um 25% reduziert, was sich direkt in einer Reduzierung der finanziellen Verluste und der Rückbuchungsraten niederschlug. Darüber hinaus gab es weitere positive Effekte:
- Geringere manuelle Überprüfungen: Das KI-System automatisierte einen Großteil der Betrugserkennung, wodurch der Bedarf an manuellen Überprüfungen um 40% sank. Dies entlastete das Team und ermöglichte es, sich auf komplexere Fälle zu konzentrieren.
- Verbesserte Kundenerfahrung: Da legitime Transaktionen schneller und reibungsloser abgewickelt wurden, verbesserte sich die Kundenzufriedenheit. Weniger Fehlalarme bedeuteten auch weniger unnötige Verzögerungen für ehrliche Kunden.
- Gestärktes Kundenvertrauen: Die Kunden nahmen die erhöhten Sicherheitsmaßnahmen positiv wahr, was das Vertrauen in den Online-Shop stärkte und die Kundenbindung erhöhte.
- Kosteneinsparungen: Neben der direkten Reduzierung von Betrugsverlusten sanken auch die indirekten Kosten, die mit der Bearbeitung von Rückbuchungen und dem Kundensupport für Betrugsfälle verbunden waren.
Blick in die Zukunft: E-Commerce-Sicherheit 2026 und darüber hinaus
Die Erfolgsgeschichte dieses deutschen Online-Shops zeigt, dass eine proaktive und technologiegestützte Strategie zur E-Commerce Betrugsreduzierung nicht nur möglich, sondern auch äußerst effektiv ist. Doch die Bedrohungslandschaft entwickelt sich ständig weiter, und Online-Händler müssen wachsam bleiben.
Trends und Herausforderungen bis 2026:
- Künstliche Intelligenz und maschinelles Lernen: KI wird weiterhin die treibende Kraft hinter fortschrittlichen Betrugserkennungssystemen sein. Die Fähigkeit, in Echtzeit zu lernen und sich an neue Betrugsmuster anzupassen, ist entscheidend.
- Verhaltensbiometrie: Die Analyse einzigartiger Verhaltensmuster (wie Tippgeschwindigkeit, Mausbewegungen, Scrollverhalten) wird zunehmend zur Authentifizierung und Betrugserkennung eingesetzt.
- Blockchain-Technologie: Obwohl noch in den Anfängen, könnte Blockchain eine Rolle bei der Sicherung von Transaktionen und der Überprüfung von Identitäten spielen, indem sie manipulationssichere Aufzeichnungen ermöglicht.
- Quantencomputing: Mit dem Aufkommen von Quantencomputern könnten heutige Verschlüsselungsmethoden gefährdet sein. Die Entwicklung quantenresistenter Kryptographie wird eine große Herausforderung darstellen.
- Regulatorische Anforderungen: Datenschutzgesetze wie die DSGVO und neue Payment Service Directives (PSD3) werden weiterhin die Anforderungen an die Sicherheit und den Datenschutz im E-Commerce prägen.
- Die Zunahme von KI-generiertem Betrug: Deepfakes und andere KI-generierte Inhalte könnten für raffiniertere Phishing-Angriffe und Identitätsdiebstahl genutzt werden.
Empfehlungen für Online-Händler:
- Investieren Sie in fortschrittliche Technologien: KI-gestützte Betrugserkennungssysteme sind kein Luxus mehr, sondern eine Notwendigkeit.
- Stärken Sie Ihre Authentifizierung: Implementieren Sie MFA und prüfen Sie den Einsatz biometrischer Methoden.
- Bleiben Sie auf dem Laufenden: Die Bedrohungslandschaft ändert sich ständig. Informieren Sie sich regelmäßig über neue Betrugsmuster und Sicherheitslösungen.
- Schulen Sie Ihr Team: Ihre Mitarbeiter sind Ihre erste Verteidigungslinie. Regelmäßige Schulungen sind unerlässlich.
- Überprüfen Sie Ihre Prozesse: Analysieren Sie regelmäßig Ihre internen Abläufe und passen Sie diese an neue Sicherheitsanforderungen an.
- Arbeiten Sie mit Experten zusammen: Ziehen Sie bei Bedarf externe Sicherheitsexperten hinzu, um Schwachstellen zu identifizieren und zu beheben.
- Bauen Sie Vertrauen auf: Transparente Kommunikation über Ihre Sicherheitsmaßnahmen kann das Vertrauen der Kunden stärken.
Fazit: Proaktive E-Commerce Betrugsreduzierung als Wettbewerbsvorteil
Die Fallstudie des deutschen Online-Shops beweist eindrucksvoll, dass eine signifikante E-Commerce Betrugsreduzierung durch strategische Investitionen in Technologie und Prozesse erreichbar ist. In einer Zeit, in der Online-Betrug immer ausgefeilter wird, ist eine robuste Sicherheitsstrategie nicht nur ein Schutz vor finanziellen Verlusten, sondern auch ein entscheidender Wettbewerbsvorteil. Kunden suchen nach Online-Shops, denen sie vertrauen können, und ein starkes Engagement für Sicherheit ist ein klares Signal dafür.
Für Online-Händler in Deutschland und weltweit ist es entscheidend, die Erkenntnisse aus solchen Erfolgsgeschichten zu nutzen und ihre eigenen Sicherheitsstrategien kontinuierlich zu hinterfragen und zu verbessern. Die Zukunft des E-Commerce gehört denjenigen, die nicht nur innovative Produkte anbieten, sondern auch eine sichere und vertrauenswürdige Einkaufsumgebung schaffen. Beginnen Sie noch heute mit der Überprüfung Ihrer Sicherheitsmaßnahmen, um Ihr Geschäft für die Herausforderungen von 2026 und darüber hinaus zu wappnen und Ihre E-Commerce Betrugsreduzierung auf das nächste Level zu heben.
Die Investition in Sicherheit zahlt sich aus – nicht nur in reduzierten Betrugsfällen, sondern auch in einer gestärkten Kundenbindung und einem unerschütterlichen Markenruf.