EU-Datenschutz 2026: E-Commerce-Compliance meistern
Anúncios
Anpassung der E-Commerce-Strategie an die neuen EU-Datenschutzbestimmungen 2026: Praktische Schritte zur Compliance
Die digitale Landschaft entwickelt sich rasant, und mit ihr auch die Notwendigkeit, den Schutz personenbezogener Daten zu gewährleisten. Während die DSGVO (Datenschutz-Grundverordnung) bereits seit 2018 in Kraft ist und den Maßstab für den Datenschutz in der Europäischen Union setzt, stehen E-Commerce-Unternehmen vor weiteren Herausforderungen. Die EU-Datenschutzbestimmungen sind ein dynamisches Feld, und die für 2026 erwarteten Neuerungen und Präzisierungen erfordern eine proaktive Anpassung der E-Commerce-Strategie. Dieser Artikel beleuchtet die kommenden Änderungen, erklärt, warum eine frühzeitige Vorbereitung entscheidend ist, und bietet praktische Schritte, um Ihr Online-Geschäft fit für die Zukunft des EU-Datenschutz E-Commerce zu machen.
Anúncios
Die Einhaltung der Datenschutzbestimmungen ist nicht nur eine rechtliche Verpflichtung, sondern auch ein entscheidender Faktor für das Vertrauen der Kunden und den Ruf Ihres Unternehmens. Verstöße können hohe Geldstrafen nach sich ziehen und das Markenimage nachhaltig schädigen. Daher ist es von größter Bedeutung, die Entwicklung im Bereich EU-Datenschutz E-Commerce genau zu verfolgen und die eigene Strategie entsprechend anzupassen.
Anúncios
Warum sind neue EU-Datenschutzbestimmungen für 2026 relevant?
Obwohl die DSGVO ein umfassendes Regelwerk darstellt, zeigen sich in der Praxis immer wieder Bereiche, die einer Präzisierung oder Ergänzung bedürfen. Dies betrifft insbesondere den Umgang mit neuen Technologien, die grenzüberschreitende Datenverarbeitung und die Harmonisierung bestimmter Aspekte innerhalb der EU. Die für 2026 erwarteten Anpassungen zielen darauf ab, die Effektivität des Datenschutzes weiter zu erhöhen und gleichzeitig die digitale Wirtschaft zu unterstützen. Es geht darum, eine Balance zwischen Innovation und Schutz der Grundrechte zu finden.
Einige der potenziellen Schwerpunkte könnten sein:
- Verstärkte Regulierung von KI und Machine Learning: Der Einsatz von künstlicher Intelligenz in E-Commerce-Anwendungen (personalisierte Empfehlungen, Chatbots, Preisoptimierung) wirft neue Fragen hinsichtlich der Datenverarbeitung und -analyse auf.
- Grenzüberschreitende Datenflüsse: Trotz bestehender Regelungen bleiben internationale Datentransfers eine komplexe Angelegenheit, insbesondere im Kontext von Cloud-Diensten und global agierenden Unternehmen.
- Neue Anforderungen an Cookie-Consent-Mechanismen: Die Debatte um die Gültigkeit von Cookie-Einwilligungen ist noch nicht abgeschlossen. Es könnten klarere Vorgaben für Opt-in/Opt-out-Mechanismen und die Gestaltung von Consent-Bannern kommen.
- Vereinfachung für kleine und mittlere Unternehmen (KMU): Möglicherweise werden Anpassungen vorgenommen, um die Compliance-Last für kleinere Unternehmen zu erleichtern, ohne den Datenschutz zu gefährden.
Für E-Commerce-Unternehmen bedeutet dies, dass sie ihre bestehenden Datenschutzstrategien überprüfen und anpassen müssen, um auch zukünftig die Konformität mit dem EU-Datenschutz E-Commerce zu gewährleisten.
Schlüsselaspekte der Anpassung Ihrer E-Commerce-Strategie
Die Anpassung an neue Datenschutzbestimmungen erfordert einen ganzheitlichen Ansatz, der technische, organisatorische und rechtliche Aspekte berücksichtigt. Hier sind die wichtigsten Bereiche, in denen E-Commerce-Unternehmen aktiv werden müssen:
1. Dateninventur und -mapping
Der erste Schritt ist immer eine umfassende Bestandsaufnahme. Sie müssen genau wissen, welche personenbezogenen Daten Sie sammeln, wo sie gespeichert werden, wie sie verarbeitet und mit wem sie geteilt werden. Erstellen Sie ein detailliertes Dateninventar und visualisieren Sie die Datenflüsse innerhalb Ihres Unternehmens und mit Dritten (Dienstleistern, Partnern).
- Identifizierung personenbezogener Daten: Welche Datenkategorien werden erhoben (Name, Adresse, E-Mail, IP-Adresse, Bestellhistorie, Zahlungsinformationen, Verhaltensdaten)?
- Zweck der Datenerhebung: Warum werden diese Daten benötigt? Ist der Zweck klar definiert und rechtmäßig?
- Speicherorte: Wo werden die Daten gespeichert (Server, Cloud-Dienste, Drittanbieter-Tools)?
- Datenflüsse: Wie bewegen sich die Daten durch Ihr System und zu externen Dienstleistern?
- Aufbewahrungsfristen: Wie lange werden die Daten gespeichert und gibt es Richtlinien für deren Löschung?
Diese Transparenz ist die Grundlage für alle weiteren Anpassungen im Bereich EU-Datenschutz E-Commerce.
2. Überprüfung und Anpassung der Rechtsgrundlagen
Jede Verarbeitung personenbezogener Daten benötigt eine Rechtsgrundlage gemäß Art. 6 DSGVO. Die häufigsten Rechtsgrundlagen im E-Commerce sind die Einwilligung der betroffenen Person, die Erfüllung eines Vertrags oder berechtigte Interessen.
- Einwilligung (Consent): Stellen Sie sicher, dass Einwilligungen für Marketingzwecke, Cookies oder bestimmte Datenverarbeitungen freiwillig, informiert, spezifisch und widerrufbar sind. Überprüfen Sie Ihre Cookie-Banner und Anmeldeformulare. Mit den neuen Bestimmungen könnten hier noch strengere Anforderungen kommen.
- Vertragserfüllung: Daten, die zur Abwicklung einer Bestellung notwendig sind (Lieferadresse, Zahlungsinformationen), können auf dieser Grundlage verarbeitet werden.
- Berechtigte Interessen: Bei der Berufung auf berechtigte Interessen ist eine sorgfältige Abwägung zwischen den Interessen des Unternehmens und den Rechten der betroffenen Person erforderlich. Dokumentieren Sie diese Abwägung.
Eine präzise Zuordnung der Rechtsgrundlage zu jeder Datenverarbeitung ist essenziell für die EU-Datenschutz E-Commerce Compliance.
3. Stärkung der Datensicherheit
Datensicherheit ist ein Eckpfeiler des Datenschutzes. Unbefugter Zugriff, Verlust oder Manipulation von Daten muss verhindert werden. Dies umfasst technische und organisatorische Maßnahmen (TOMs).
- Verschlüsselung: Sorgen Sie für die Verschlüsselung von Daten im Ruhezustand und bei der Übertragung (z.B. SSL/TLS für Ihre Website).
- Zugriffskontrollen: Beschränken Sie den Zugriff auf personenbezogene Daten auf diejenigen Mitarbeiter, die ihn zur Erfüllung ihrer Aufgaben benötigen. Implementieren Sie starke Passwörter und Mehrfaktorauthentifizierung.
- Regelmäßige Sicherheitsaudits: Führen Sie Penetrationstests und Schwachstellenanalysen durch, um Sicherheitslücken zu identifizieren und zu schließen.
- Sicherungskonzepte: Implementieren Sie regelmäßige Backups und ein Wiederherstellungskonzept im Falle eines Datenverlusts.
- Mitarbeiterschulungen: Sensibilisieren Sie Ihre Mitarbeiter regelmäßig für Datenschutz- und Sicherheitsthemen.
4. Aktualisierung von Datenschutzhinweisen und Richtlinien
Transparenz ist ein Kernprinzip des Datenschutzes. Ihre Kunden müssen jederzeit wissen, welche Daten von ihnen verarbeitet werden und zu welchem Zweck. Aktualisieren Sie Ihre Datenschutzerklärung, Cookie-Richtlinien und AGBs, um den neuen Bestimmungen gerecht zu werden.
- Klare und verständliche Sprache: Vermeiden Sie juristisches Fachchinesisch. Die Informationen müssen für den Durchschnittsnutzer leicht verständlich sein.
- Umfassende Informationen: Erläutern Sie die Arten der erhobenen Daten, den Verarbeitungszweck, die Rechtsgrundlagen, die Empfänger der Daten, die Speicherdauer und die Rechte der betroffenen Personen.
- Einfacher Zugang: Die Datenschutzhinweise müssen leicht auf Ihrer Website zu finden sein.
5. Management von Drittanbieter-Beziehungen
Im E-Commerce arbeiten Sie oft mit einer Vielzahl von Drittanbietern zusammen: Zahlungsdienstleister, Versandpartner, Marketing-Tools, Analyse-Dienste, Hosting-Provider. Jeder dieser Anbieter, der personenbezogene Daten in Ihrem Auftrag verarbeitet, muss die Datenschutzbestimmungen einhalten.
- Auftragsverarbeitungsverträge (AVV): Schließen Sie mit allen Dienstleistern, die personenbezogene Daten in Ihrem Auftrag verarbeiten, einen datenschutzkonformen AVV ab. Überprüfen Sie bestehende Verträge auf Aktualität.
- Due Diligence: Prüfen Sie die Datenschutzstandards Ihrer Dienstleister sorgfältig, bevor Sie eine Zusammenarbeit eingehen.
- Datenübermittlung in Drittländer: Wenn Daten in Länder außerhalb der EU/EWR übermittelt werden, stellen Sie sicher, dass dies auf einer gültigen Rechtsgrundlage erfolgt (z.B. Standardvertragsklauseln, Angemessenheitsbeschluss).
6. Rechte der betroffenen Personen
Die DSGVO stärkt die Rechte der Individuen an ihren Daten erheblich. E-Commerce-Unternehmen müssen Prozesse implementieren, um diesen Rechten effektiv nachzukommen.
- Auskunftsrecht: Kunden müssen Auskunft darüber erhalten können, welche Daten über sie gespeichert sind.
- Recht auf Berichtigung: Daten müssen auf Verlangen korrigiert werden können.
- Recht auf Löschung („Recht auf Vergessenwerden“): Daten müssen unter bestimmten Umständen gelöscht werden.
- Recht auf Einschränkung der Verarbeitung: Kunden können die Einschränkung der Verarbeitung ihrer Daten verlangen.
- Recht auf Datenübertragbarkeit: Daten müssen in einem strukturierten, gängigen und maschinenlesbaren Format bereitgestellt werden können.
- Widerspruchsrecht: Kunden können der Verarbeitung ihrer Daten widersprechen, insbesondere bei Direktmarketing.
Stellen Sie sicher, dass Sie klare Prozesse und Ansprechpartner für die Bearbeitung dieser Anfragen haben.
7. Datenschutz durch Technikgestaltung und datenschutzfreundliche Voreinstellungen (Privacy by Design und Privacy by Default)
Diese Prinzipien sollten von Anfang an in die Entwicklung neuer Produkte, Dienste und IT-Systeme integriert werden. Es bedeutet, Datenschutz von Grund auf mitzudenken.
- Privacy by Design: Berücksichtigen Sie Datenschutzanforderungen bereits bei der Konzeption Ihrer E-Commerce-Plattform, Ihrer Apps oder neuer Marketingkampagnen.
- Privacy by Default: Standardeinstellungen sollten immer die datenschutzfreundlichste Option sein. Nutzer müssen aktiv zustimmen, wenn sie eine weniger datenschutzfreundliche Einstellung wählen möchten (z.B. bei Tracking-Optionen).
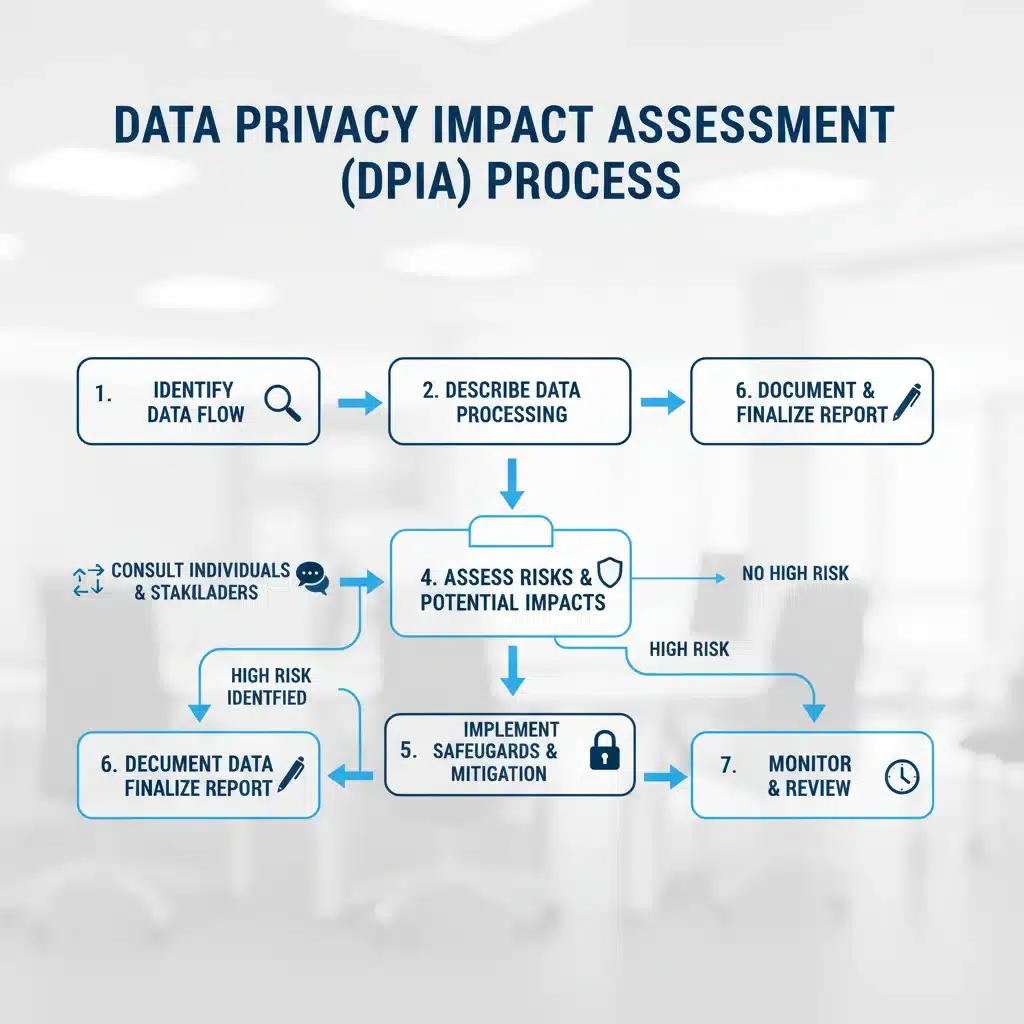
8. Durchführung von Datenschutz-Folgenabschätzungen (DSFA)
Bei bestimmten Arten der Verarbeitung, die voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringen, ist eine DSFA (Art. 35 DSGVO) obligatorisch. Dies könnte bei umfangreichem Profiling, der Verarbeitung sensibler Daten oder dem Einsatz neuer Technologien im E-Commerce der Fall sein.
- Risikoanalyse: Identifizieren Sie potenzielle Risiken für die betroffenen Personen.
- Maßnahmen zur Risikominderung: Entwickeln Sie Strategien, um diese Risiken zu minimieren.
- Dokumentation: Halten Sie den gesamten Prozess der DSFA detailliert fest.
Praktische Schritte zur Vorbereitung auf 2026 im EU-Datenschutz E-Commerce
Die Zeit bis 2026 mag noch weit erscheinen, aber eine frühzeitige Planung ist entscheidend. Hier sind konkrete Schritte, die Sie jetzt unternehmen können:
Schritt 1: Ernennung eines Datenschutzbeauftragten (DSB) oder externen Datenschutzexperten
Je nach Größe und Art der Datenverarbeitung ist die Ernennung eines DSB obligatorisch. Selbst wenn nicht, ist es ratsam, eine verantwortliche Person oder ein Team zu benennen, das sich um Datenschutzfragen kümmert und die Entwicklungen im EU-Datenschutz E-Commerce verfolgt. Ein externer Experte kann wertvolle Unterstützung bieten.
Schritt 2: Regelmäßige Audits und Gap-Analysen
Führen Sie regelmäßig interne Audits durch, um den aktuellen Stand Ihrer Datenschutz-Compliance zu bewerten. Eine Gap-Analyse hilft Ihnen, Lücken zwischen Ihrem aktuellen Zustand und den erwarteten Anforderungen der neuen Bestimmungen zu identifizieren.
Schritt 3: Technologie und Tools
Investieren Sie in Tools, die Ihnen bei der Einhaltung der Datenschutzbestimmungen helfen können. Dazu gehören:
- Consent Management Platforms (CMP): Für die Verwaltung von Cookie-Einwilligungen und anderen Zustimmungen.
- Data Discovery Tools: Zum Auffinden und Klassifizieren personenbezogener Daten in Ihren Systemen.
- Anonymisierungs- und Pseudonymisierungstools: Um Daten zu schützen, wo immer möglich.
- Sicherheitslösungen: Firewalls, Antivirus, Intrusion Detection Systems.
Schritt 4: Schulung und Sensibilisierung
Das beste Datenschutzkonzept ist nutzlos, wenn Ihre Mitarbeiter es nicht verstehen und anwenden. Führen Sie regelmäßige Schulungen für alle relevanten Mitarbeiter durch, insbesondere für diejenigen, die direkten Kontakt mit Kundendaten haben.
Schritt 5: Monitoring der Gesetzgebung
Bleiben Sie auf dem Laufenden über die Entwicklungen im Bereich EU-Datenschutz E-Commerce. Abonnieren Sie Newsletter von Datenschutzbehörden, Rechtsanwaltskanzleien oder Branchenverbänden. Nehmen Sie an Webinaren oder Konferenzen teil.
Schritt 6: Überarbeitung der Dokumentation
Die DSGVO verlangt eine umfassende Dokumentation aller Verarbeitungstätigkeiten. Stellen Sie sicher, dass Ihr Verzeichnis von Verarbeitungstätigkeiten (VVT) aktuell ist und alle neuen Anforderungen berücksichtigt. Aktualisieren Sie auch alle internen Richtlinien und Verfahren.
Herausforderungen und Chancen im EU-Datenschutz E-Commerce
Die Anpassung an neue Datenschutzbestimmungen ist zweifellos eine Herausforderung, insbesondere für kleinere E-Commerce-Unternehmen mit begrenzten Ressourcen. Die Komplexität der Materie, die ständige Weiterentwicklung der Technologien und die Notwendigkeit, international agierende Unternehmen zu berücksichtigen, machen die Compliance zu einer Daueraufgabe.
Doch es gibt auch Chancen:
- Stärkung des Kundenvertrauens: Unternehmen, die transparent und verantwortungsvoll mit Kundendaten umgehen, können einen Wettbewerbsvorteil erzielen. Kunden bevorzugen Marken, denen sie vertrauen.
- Verbesserung der Datenqualität: Eine gründliche Dateninventur und -bereinigung führt oft zu einer besseren Datenqualität, was wiederum Marketing- und Analyseaktivitäten optimieren kann.
- Effizienzsteigerung: Klar definierte Prozesse für Datenverarbeitung und -sicherheit können die betriebliche Effizienz steigern und Risiken minimieren.
- Innovationsförderung: Die Notwendigkeit, datenschutzkonforme Lösungen zu entwickeln, kann zu innovativen Ansätzen und Produkten führen.
Fazit und Ausblick
Die EU-Datenschutzbestimmungen für 2026 werden die Anforderungen an den EU-Datenschutz E-Commerce weiter präzisieren und verschärfen. Für E-Commerce-Unternehmen ist es unerlässlich, proaktiv zu handeln und ihre Strategien frühzeitig anzupassen. Eine umfassende Dateninventur, die Überprüfung von Rechtsgrundlagen, die Stärkung der Datensicherheit, die transparente Kommunikation mit Kunden und das Management von Drittanbieter-Beziehungen sind nur einige der Schlüsselbereiche, die es zu adressieren gilt.
Die Einhaltung des Datenschutzes sollte nicht als lästige Pflicht, sondern als integraler Bestandteil einer erfolgreichen Geschäftsstrategie verstanden werden. Unternehmen, die Datenschutz ernst nehmen, bauen Vertrauen auf, schützen ihren Ruf und schaffen eine solide Grundlage für nachhaltiges Wachstum im digitalen Markt. Beginnen Sie noch heute mit der Vorbereitung, um Ihr E-Commerce-Geschäft zukunftssicher zu machen und die Chancen zu nutzen, die sich aus einem verantwortungsvollen Umgang mit Kundendaten ergeben.
Die digitale Welt ist im ständigen Wandel, und der Schutz personenbezogener Daten wird immer wichtiger. Indem Sie sich jetzt auf die kommenden Änderungen einstellen, positionieren Sie Ihr Unternehmen als vertrauenswürdigen Akteur im Online-Handel und sichern sich einen entscheidenden Vorteil im Wettbewerb. Der EU-Datenschutz E-Commerce ist nicht nur eine rechtliche Notwendigkeit, sondern eine Investition in die Zukunft Ihres Unternehmens.